SmartVPN Connectionを利用した拠点間・クラウド接続
解決したい課題
SmartVPNの接続拠点から、他拠点やクラウドサービスへ閉域接続したい。
OCXによる解決
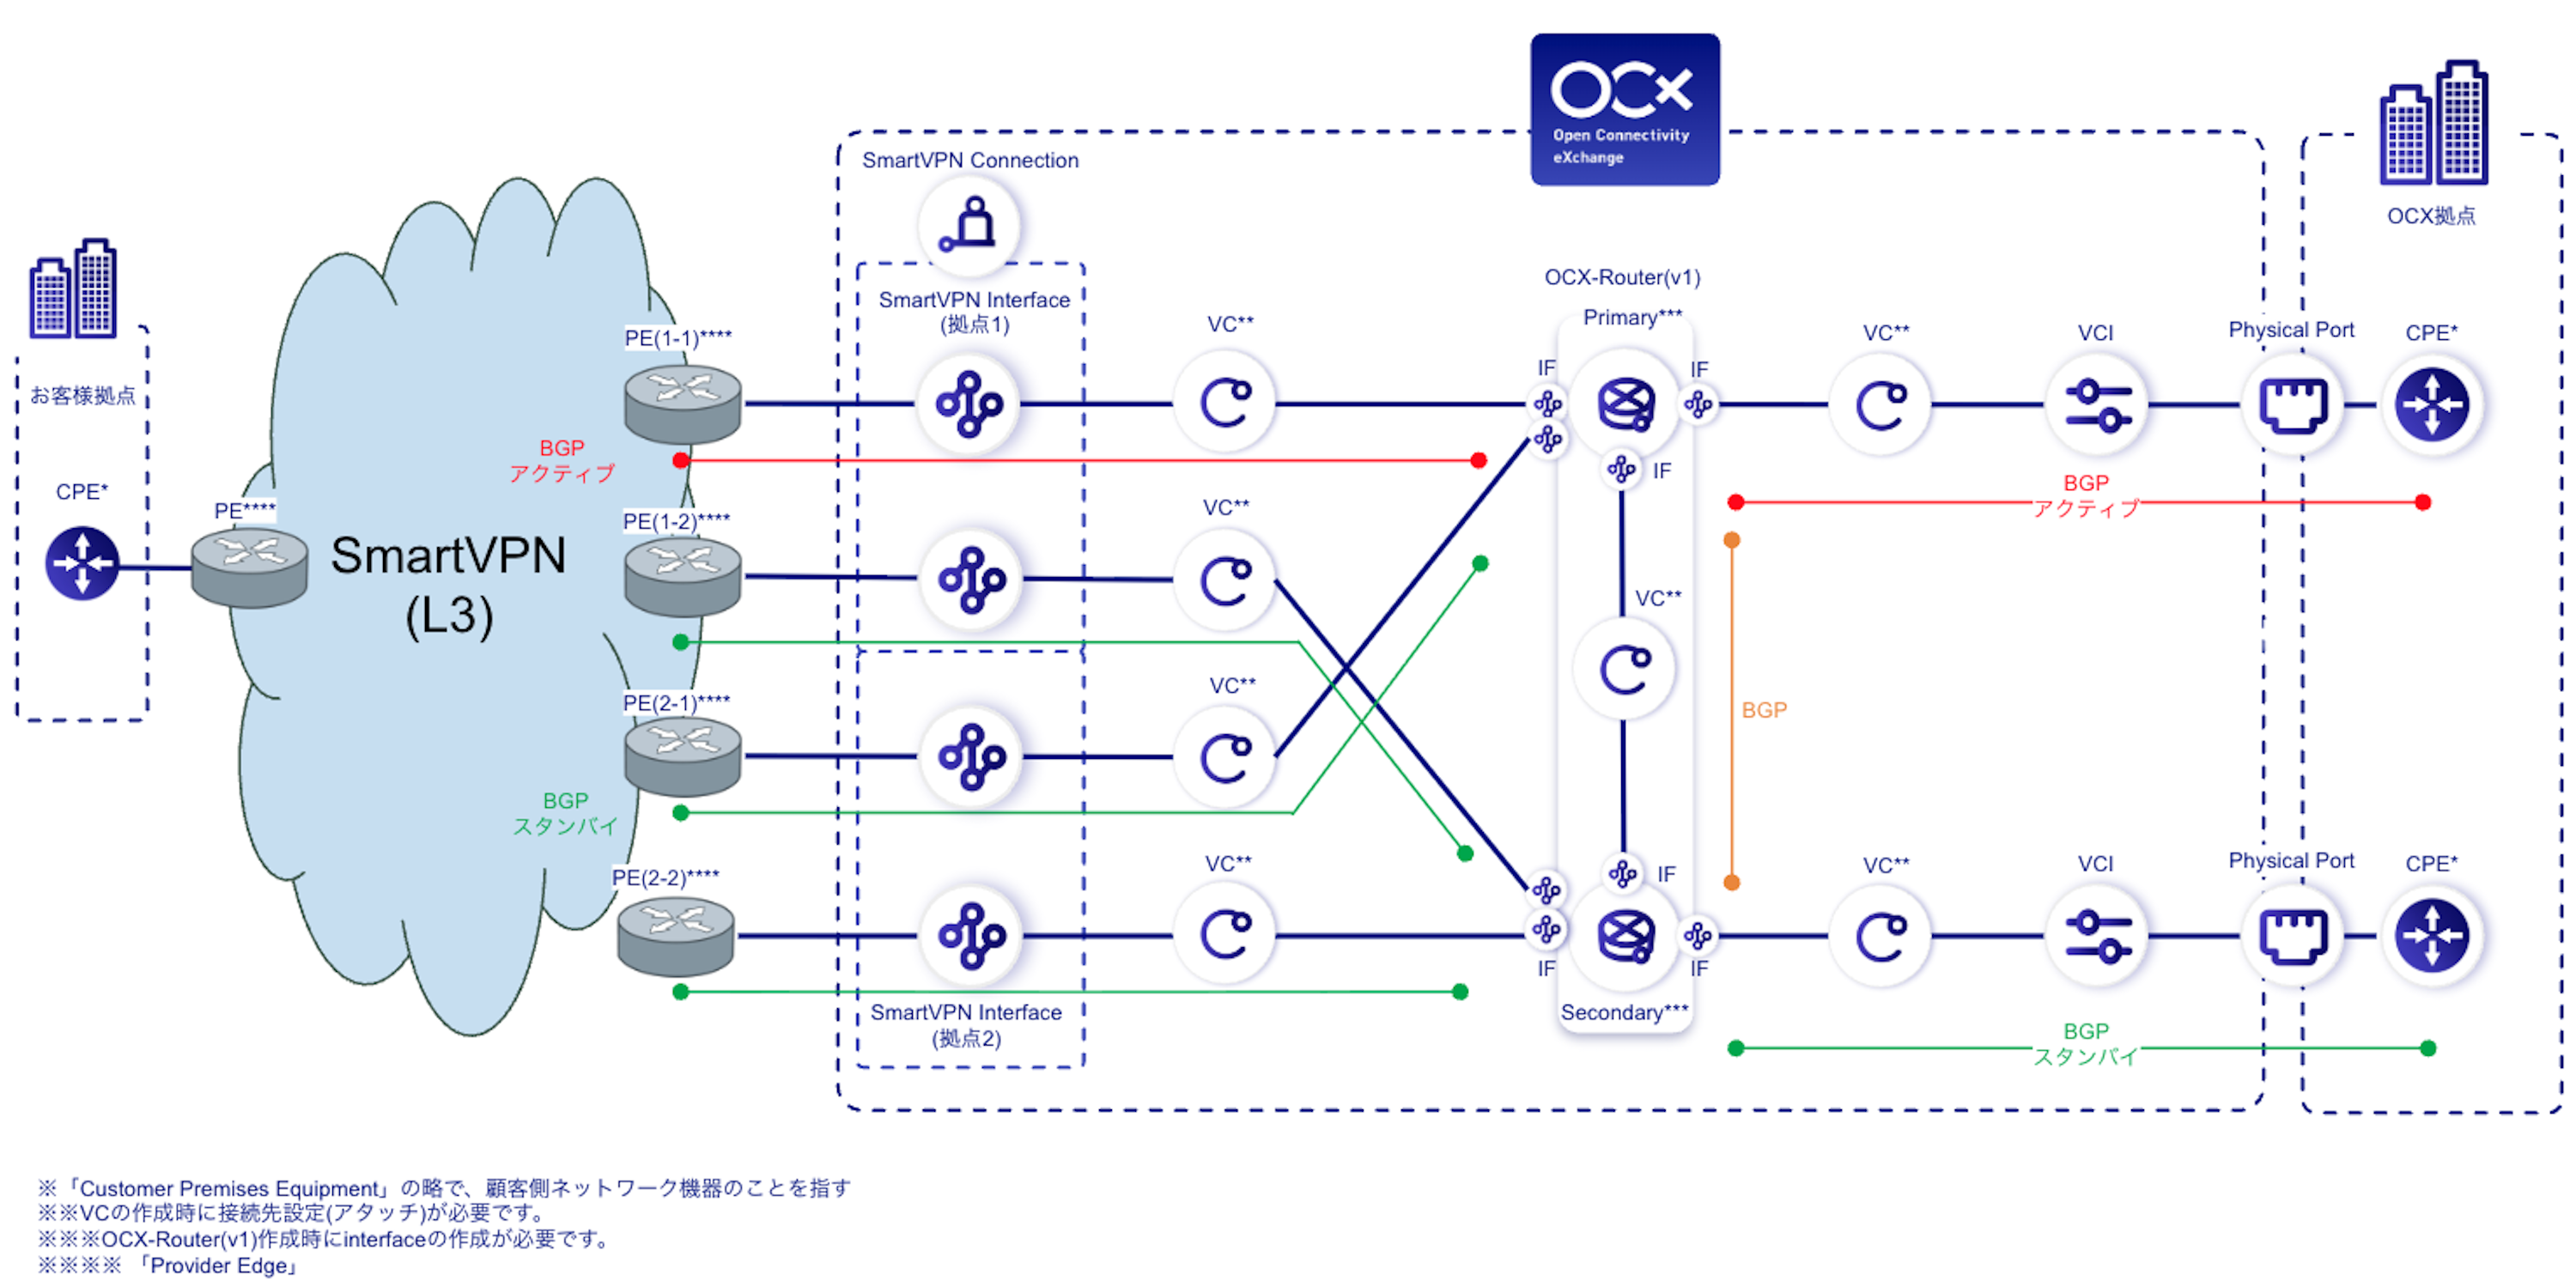
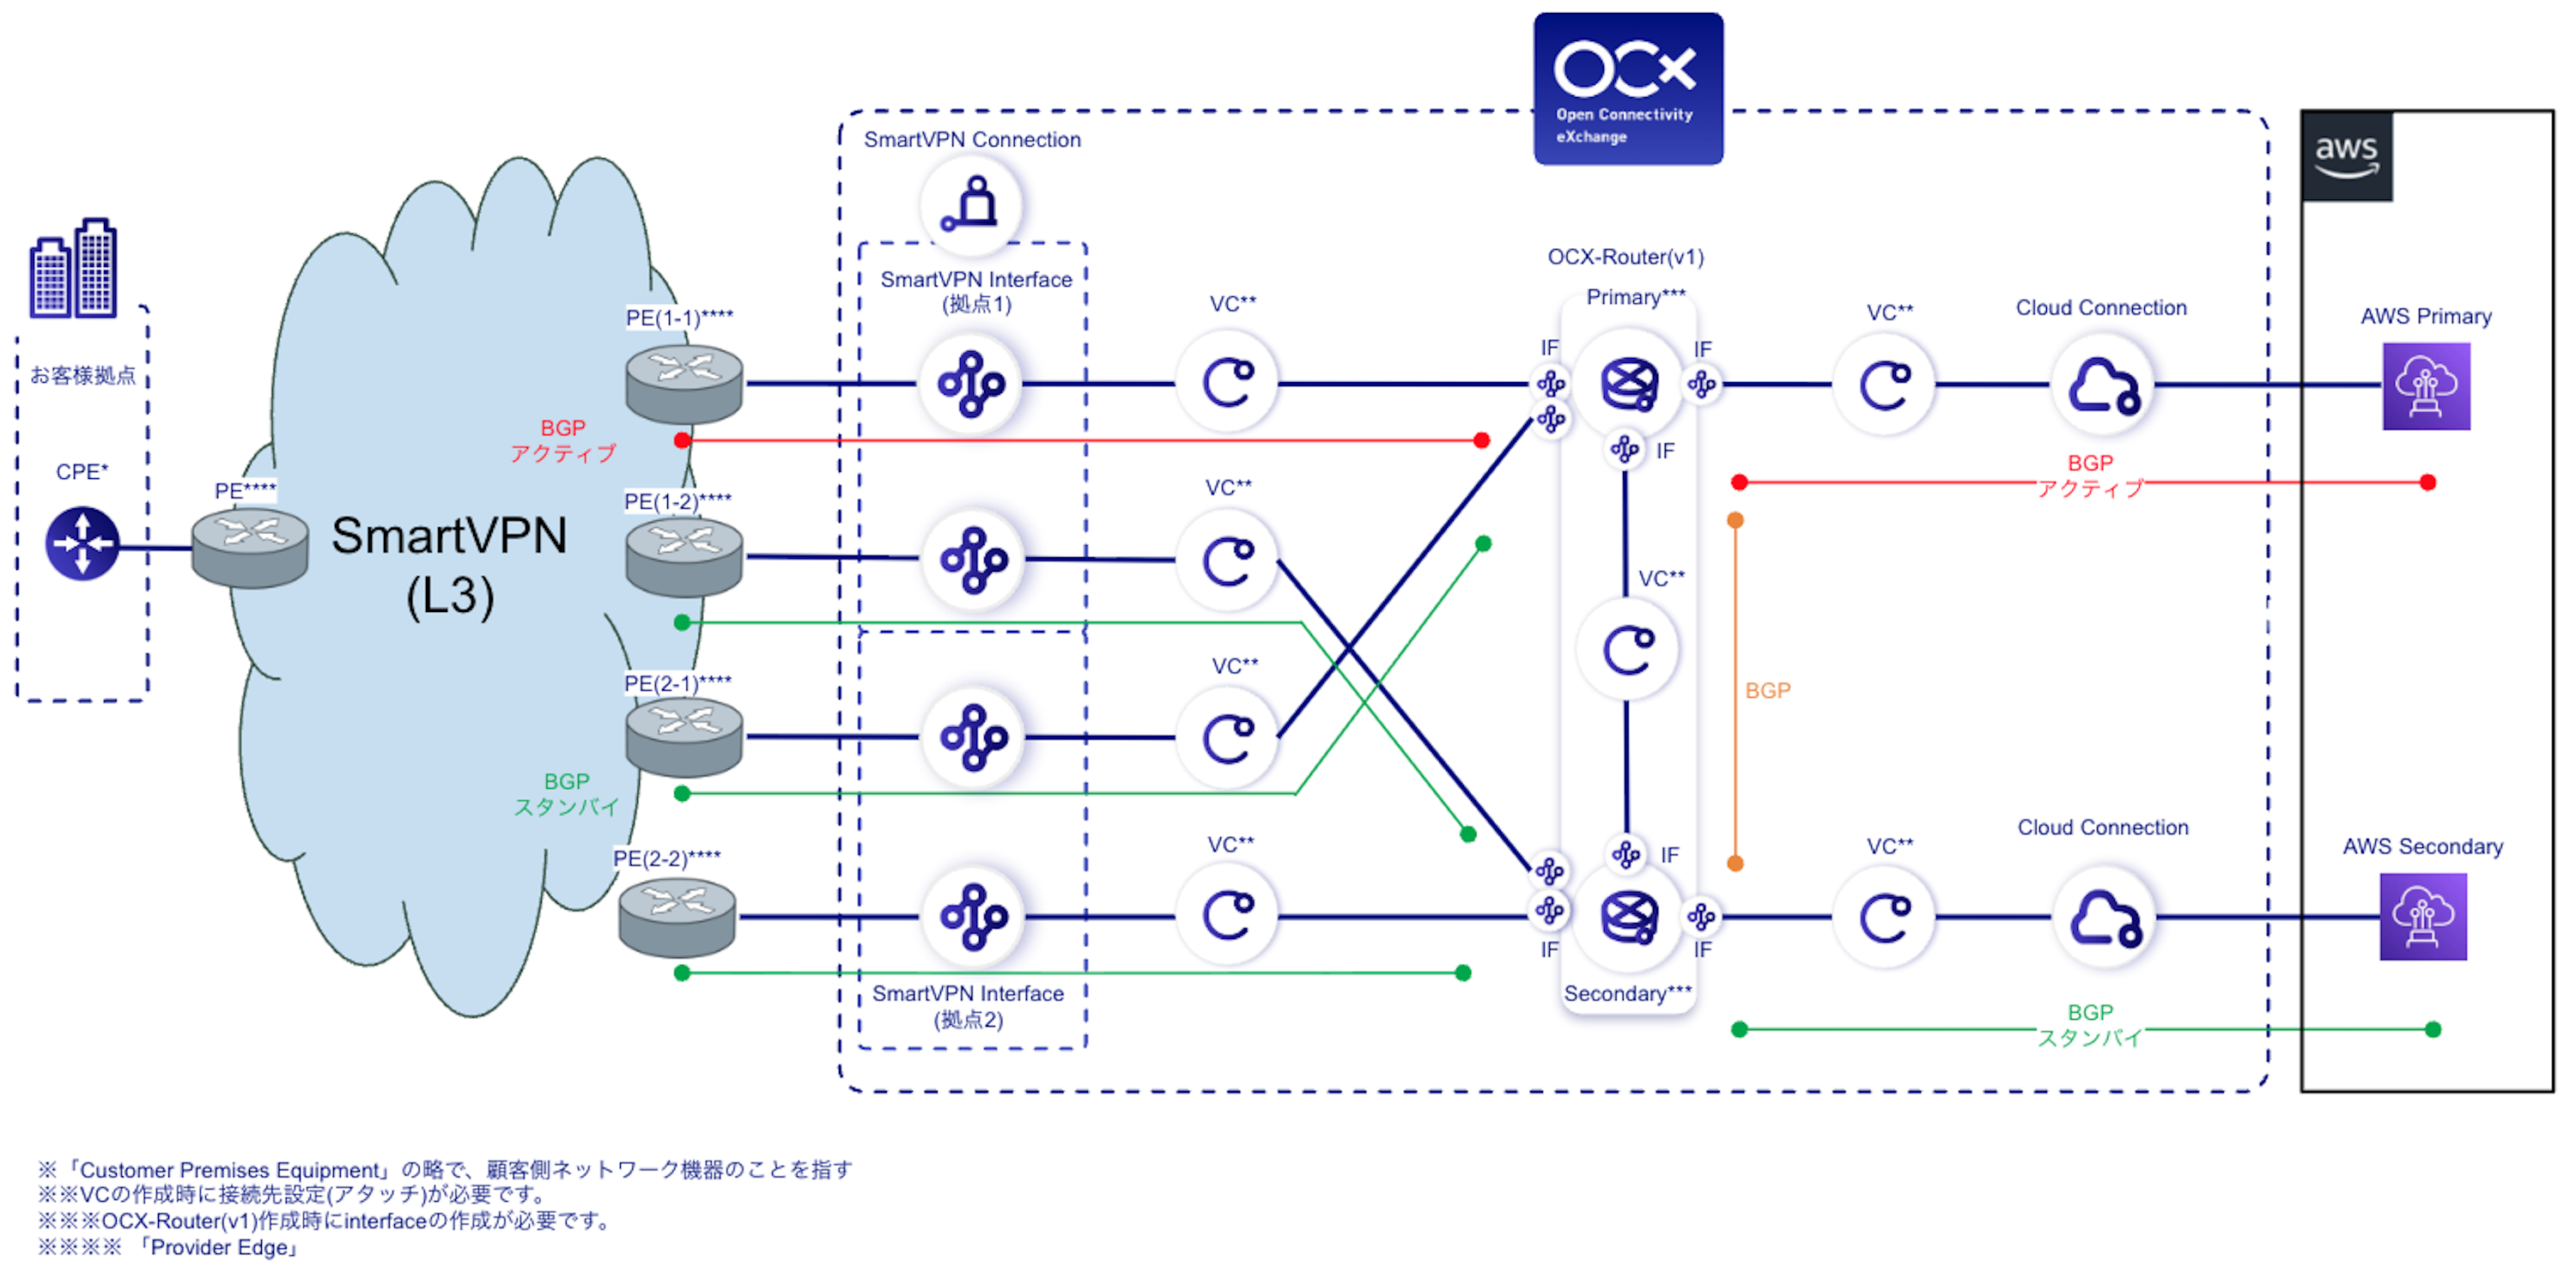
SmartVPN Connectionを作成することで、SmartVPNの接続拠点からOCXへの論理回線を作成できます。
SmartVPN Connectionで作成される4つのSmartVPN InterfaceをVCにアタッチし、OCX-Router(v1)と組み合わせることで、SmartVPNの接続拠点からOCX上のPhysical PortやCloud Connectionへ接続できます。この構成により、拠点間通信やクラウドサービスへの閉域接続を実現できます。
SmartVPN Interfaceは、OCX側の収容拠点ごとに2つずつ作成され、それぞれSmartVPN側のPE(Provider Edge)と対向します。以降、収容拠点1側のPEをPE(1-1)/PE(1-2)、収容拠点2側をPE(2-1)/PE(2-2)と表記します。
OCXリソース
拠点間接続
| リソース | 必要数 |
|---|---|
| SmartVPN Connection | 1(4インターフェース) |
| VC | 7 |
| OCX-Router(v1) | 1(2インスタンス) |
| Interface(RouterConnection) | 8 |
| Physical Port | 2 |
| VCI | 2 |
クラウド接続
| リソース | 必要数 |
|---|---|
| SmartVPN Connection | 1(4インターフェース) |
| VC | 7 |
| OCX-Router(v1) | 1(2インスタンス) |
| Interface(RouterConnection) | 8 |
| Cloud Connection | 2 |
構造
概略図(拠点間接続)
概略図(クラウド接続)
推奨設定
SmartVPNとOCX-Router(v1)間の経路制御は、OCX-Router(v1)のInterfaceごとにBGP Parameterの作成を行います。
SmartVPN InterfaceとVCはレイヤ2の論理回線であるため、BGP Peerとなるのは対向するSmartVPN側のPEです。
ここでは、PE(1-1)とのPeerをアクティブとし、残りの3つのPeerをスタンバイとして、フェイルオーバーの順序を定める設定例を示します。
SmartVPN向けのBGP Parameterの設定値
| 対向するPE | 経由するSmartVPN Interface | 接続するOCX-Router(v1) Interface | 経路の切替順序 | AS Path Prepend | Local Preference |
|---|---|---|---|---|---|
| PE(1-1) | 収容拠点1 | Primary | 1番目(アクティブ) | 0 | 400 |
| PE(1-2) | 収容拠点1 | Secondary | 2番目(スタンバイ) | 1 | 350 |
| PE(2-1) | 収容拠点2 | Primary | 3番目(スタンバイ) | 2 | 300 |
| PE(2-2) | 収容拠点2 | Secondary | 4番目(スタンバイ) | 3 | 250 |
- ローカルアドレス と リモートアドレス は、ヒアリングシートで確認したIPアドレスを入力します。
- SmartVPN向け経路の制御に影響することがあるため、OCX-Router(v1)のPrimary/Secondary間のConnectedとStatic Routesの経路再配布有効化は、オフにしてください。
- Local Preference と AS Path Prepend で、双方向のトラフィックを制御します。通常時はPE(1-1)経由の経路が利用され、障害時は表の上から順にフェイルオーバーします。
Cloud Connection向けのBGP Parameterの設定値
クラウド接続の場合は、Cloud ConnectionとOCX-Router(v1)間も、Cloud Connectionを接続するInterfaceごとにBGP Parameterを作成します。
Local Preferenceは、PrimaryとSecondaryで冗長化したCloud Connectionの組ごとに、以下の値を設定します。
| 接続するOCX-Router(v1) Interface | Local Preference |
|---|---|
| Primary | 750 |
| Secondary | 700 |
- Cloud Connection向けの Local Preference は、SmartVPN向けの値(250〜400)より大きい値を設定します。
- Cloud Connectionを追加する場合も、組ごとに同じ値を設定します。
- OCX-Router(v1)を2つ利用して冗長化し、同じ接続先(VPCなど)に4つのCloud Connectionを接続する場合は、2つ目のOCX-Router(v1)のPrimary側を650、Secondary側を600とします。
利点
- OCX-Router(v1)で経路を集約することで、複数の接続先を追加する場合でも、構成を整理しやすくなります。
- SmartVPNの接続拠点は、OCX拠点のPhysical Portを購入することなく、OCXの接続サービスを利用できます。
- 4つのSmartVPN InterfaceとOCX-Router(v1)のPrimary/Secondaryを組み合わせることで、収容拠点とルータの両面で冗長化した構成を組めます。
注意点
- SmartVPN Connectionのご利用には、別途SmartVPN(L3)をお申し込みいただいたうえで、SmartVPN Connectionの作成時に提出するヒアリングシートの確認が必要です。
- 推奨設定は代表的な構成例です。接続構成によって設定値が異なる場合があるため、ヒアリングシートの内容とあわせてご確認ください。
- SmartVPN側のネットワーク設計、CPE設定、ルーティング等の経路制御については、お客様の責任範囲となります。
- 各AS番号やセグメントが重複しないように設計してください。
- 接続先サービスの仕様や制限については、各サービスのドキュメントをご確認ください。